 Aller au contenu
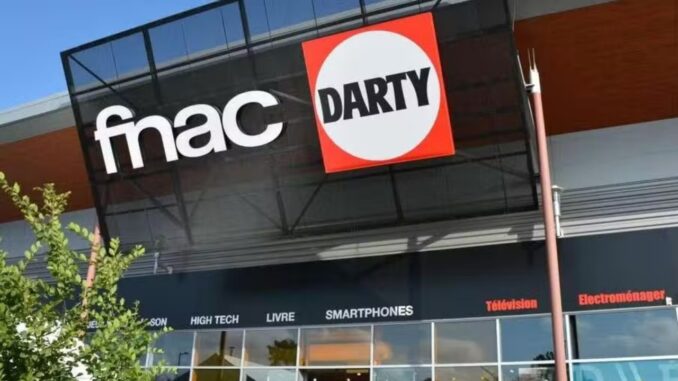
La Commission nationale de l’informatique et des libertés (CNIL) a infligé 7 millions d’euros d’amendes à deux sociétés du groupe Fnac Darty pour avoir utilisé un dispositif de suivi sans consentement conforme dans l’application mobile Fnac. L’outil enregistrait notamment les produits consultés afin de personnaliser les recommandations commerciales, y compris lorsque des utilisateurs avaient refusé ce suivi. Rendue publique le 29 octobre 2026, cette décision concerne des pratiques constatées lors d’un contrôle en 2024 et soulève des questions sur la confidentialité des applications marchandes.
Fnac Darty sanctionnée après une plainte déposée en 2023
L’affaire remonte à septembre 2023. L’association de défense des données personnelles None Of Your Business (noyb) dépose plusieurs plaintes en France contre des applications mobiles, dont celle de Fnac. Elle dénonce l’utilisation de dispositifs permettant de collecter des informations sur les utilisateurs sans leur accord.
En mars 2024, la CNIL contrôle l’application du distributeur. Ses investigations révèlent un mécanisme de suivi destiné à alimenter les recommandations commerciales et leur algorithme.
La sanction est prononcée le 22 octobre 2026, puis publiée une semaine plus tard. Elle se répartit entre deux sociétés : 6 millions d’euros pour FNAC DARTY PARTICIPATIONS ET SERVICES et 1 million d’euros pour FNAC DIRECT.
Pour fixer ces montants, la CNIL retient notamment le non-respect du refus exprimé par les utilisateurs, la fréquentation importante de l’application et l’existence de règles déjà établies concernant les traceurs commerciaux.
Le manquement ne porte donc pas sur la simple présence de recommandations de produits. L’autorité sanctionne un traitement de données dont le fonctionnement exigeait un consentement préalable qui n’avait pas été valablement recueilli.
Un identifiant et les produits consultés transmis à un domaine tiers
Le dispositif identifié par les contrôleurs fonctionnait en arrière-plan de l’application.
Lorsqu’un utilisateur parcourait le catalogue, des requêtes étaient envoyées vers un domaine tiers grâce à une interface de programmation, appelée API. Elles contenaient notamment un identifiant attribué par Fnac ainsi que des informations sur son activité, dont les produits consultés.
Ces informations servaient à afficher des articles présentant des caractéristiques proches, des accessoires, des consommables ou des services associés. Elles contribuaient également à entraîner l’algorithme chargé de produire les recommandations.
La différence entre deux formes de personnalisation permet de comprendre le problème.
Lorsqu’un client consulte un téléphone, le distributeur peut lui présenter des chargeurs compatibles en se fondant uniquement sur les caractéristiques du produit affiché. Aucune analyse de son historique personnel n’est nécessaire pour établir cette correspondance.
Un système qui exploite ses précédentes consultations ou ses achats afin d’adapter les suggestions à son profil fonctionne différemment. Il mobilise des informations associées à son activité individuelle.
La CNIL a considéré que le traceur utilisé par Fnac relevait de cette seconde logique et ne bénéficiait pas d’une exemption au consentement.
L’affaire ne concerne pas une intrusion informatique ou un vol de données bancaires. Les manquements sanctionnés portent sur les conditions de collecte et d’utilisation des informations à des fins commerciales.
Installer l’application Fnac ne valait pas consentement au suivi
Le débat juridique repose principalement sur l’article 82 de la loi Informatique et Libertés. Cette disposition encadre l’utilisation des cookies et autres traceurs, y compris dans les applications mobiles.
Certains dispositifs strictement nécessaires au fonctionnement d’un service demandé peuvent être exemptés du consentement préalable. Les traceurs employés pour personnaliser commercialement les recommandations ne bénéficient pas systématiquement de cette exemption.
Lors d’une audience organisée le 1er octobre 2026, Fnac a défendu sa conception de l’expérience d’achat, selon un compte rendu publié par l’association Pour un RGPD Respecté (P·U·R·R), présente à la séance.
Le distributeur soutenait notamment que l’installation de son application traduisait une attente de services personnalisés, comparables aux conseils et à la présentation des produits dans ses magasins physiques.
Le rapporteur a opposé à cette argumentation une distinction entre la sélection d’articles correspondant à une recherche et l’exploitation des achats antérieurs pour produire des recommandations individualisées.
Une personne qui installe une application pour consulter un catalogue, commander un produit ou suivre une livraison n’autorise pas, par ce seul geste, toutes les opérations de profilage commercial.
Fnac a également évoqué, selon ce compte rendu associatif, les difficultés techniques et opérationnelles liées au recueil du consentement dans une application mobile. Ces arguments appartiennent à la procédure contradictoire et doivent être distingués des conclusions finalement retenues par la CNIL.
L’ancien dispositif abandonné, un nouvel outil soumis à vérification
Les faits sanctionnés ont été constatés en mars 2024. D’après le compte rendu de P·U·R·R, l’outil incriminé a été abandonné à la fin de cette même année.
La CNIL confirme dans sa publication du 29 octobre 2026 que Fnac utilise désormais un nouvel outil. Elle exige néanmoins des deux sociétés qu’elles démontrent sa capacité à recueillir le consentement lorsqu’il est nécessaire.
Cette injonction doit être satisfaite dans un délai d’un mois à compter de la notification de la décision. Si les entreprises ne respectent pas cette obligation, elles s’exposent à une astreinte de 10 000 euros par jour de retard.
Le communiqué de l’autorité n’établit pas que le nouveau dispositif a déjà été définitivement reconnu conforme. Il ne permet pas davantage d’affirmer que les pratiques constatées en 2024 se poursuivent aujourd’hui à l’identique.
La CNIL ne fournit pas non plus de décompte précis des personnes individuellement concernées par le suivi sanctionné.
Les données que Fnac déclare utiliser dans son application
La politique de confidentialité de Fnac, mise à jour le 22 juillet 2026, distingue plusieurs utilisations des données collectées dans son application mobile.
Pour assurer le fonctionnement du service, l’entreprise mentionne notamment les caractéristiques du téléphone, la version de l’application et certains identifiants techniques. Elle indique également exploiter des données agrégées pour mesurer la fréquentation et analyser l’utilisation des fonctionnalités.
Les messages commerciaux personnalisés relèvent d’une autre catégorie. Fnac précise qu’ils peuvent s’appuyer sur les consultations de fiches produits, les ajouts au panier, certaines informations du compte client ou encore la géolocalisation. L’entreprise présente le consentement comme fondement de ces traitements de personnalisation.
Elle indique également recueillir le consentement pour certaines publicités personnalisées utilisant l’identifiant publicitaire du téléphone.
Cette documentation apporte une distinction utile entre les données nécessaires au fonctionnement de l’application, celles mobilisées pour les statistiques et celles destinées au marketing.
Elle ne prouve cependant pas, à elle seule, que tous les mécanismes techniques respectent effectivement les choix exprimés. Une politique de confidentialité décrit les traitements déclarés par l’entreprise ; leur conformité dépend aussi de leur mise en œuvre.
Compte Fnac, préférences publicitaires et droit d’accès aux données
Les utilisateurs de Fnac disposent de plusieurs moyens pour contrôler l’utilisation de leurs informations personnelles.
Depuis leur compte client, la rubrique « Mes préférences » donne accès au gestionnaire prévu par l’enseigne pour exprimer certains choix concernant la personnalisation des services et les usages publicitaires.
La politique de confidentialité mentionne notamment deux demandes possibles : « Opposition personnalisation des services » et « Opposition partage avec des tiers pour publicité ciblée ».
Fnac indique également proposer une bannière de consentement permettant d’accepter ou de refuser les traceurs utilisés dans l’application.
Ces choix sont distincts des autorisations du smartphone. Désactiver la localisation empêche certaines fonctionnalités qui en dépendent, comme la recherche d’un magasin proche, mais ne contrôle pas nécessairement le suivi des produits consultés dans le catalogue. Les permissions Android ou iOS et les préférences commerciales remplissent des fonctions différentes.
Un client souhaitant connaître les informations conservées à son sujet peut exercer son droit d’accès auprès de Fnac. Cette démarche permet notamment de demander les données personnelles détenues, leurs finalités d’utilisation, leurs durées de conservation et les destinataires concernés, dans les limites prévues par la réglementation.
L’enseigne propose un agent conversationnel depuis sa page consacrée à la protection des données. Une demande peut également être adressée par courrier à FNAC DARTY Service consommateur, Le Flavia, 9 rue des Bateaux-Lavoirs, 94768 Ivry-sur-Seine.
Fnac recommande de préciser l’identité du demandeur, l’adresse électronique associée au compte et la nature du droit exercé. Une vérification d’identité peut être demandée lorsqu’elle est justifiée.
La sanction de 7 millions d’euros ne donne pas droit à une indemnisation automatique des utilisateurs. Une éventuelle réparation individuelle répond à des conditions juridiques distinctes.
Pour une demande d’accès, l’entreprise dispose en principe d’un mois pour répondre, avec une prolongation possible dans les cas prévus par le Règlement général sur la protection des données (RGPD). En l’absence de réponse dans le délai applicable, ou si celle-ci demeure insatisfaisante, le client peut saisir la CNIL en joignant une copie de sa demande et les justificatifs des échanges avec Fnac.

Laisser un commentaire